
Certyfikat SSL to dziś jeden z podstawowych elementów bezpiecznej strony internetowej. Dzięki niemu połączenie między przeglądarką użytkownika a serwerem jest szyfrowane, a adres witryny zaczyna się od https://. Dla odwiedzającego oznacza to większe zaufanie, brak ostrzeżeń w przeglądarce i większe poczucie bezpieczeństwa podczas korzystania z formularzy, logowania czy zakupów.
Wdrożenie SSL w WordPressie nie musi być trudne, nawet jeśli nie zajmujesz się technicznie stronami internetowymi na co dzień. W wielu przypadkach certyfikat można uruchomić bezpłatnie z poziomu hostingu, a następnie poprawnie skonfigurować WordPressa, przekierowania i linki wewnętrzne. Ważne jest jednak, aby zrobić to dokładnie, ponieważ błędna konfiguracja może prowadzić do problemów z mieszaną zawartością, indeksacją lub działaniem strony.
Streszczenie artykułu:
- Certyfikat SSL szyfruje dane przesyłane między użytkownikiem a stroną.
- HTTPS zwiększa zaufanie do witryny i pomaga uniknąć ostrzeżeń w przeglądarce.
- W większości przypadków wystarczy darmowy certyfikat Let’s Encrypt.
- Po aktywacji SSL trzeba zmienić adresy w WordPressie z HTTP na HTTPS.
- Należy ustawić przekierowanie 301, zaktualizować linki i sprawdzić mixed content.
- Po wdrożeniu warto dodać wersję HTTPS do Google Search Console.
Ten artykuł jest przeznaczony dla właścicieli stron WordPress, blogerów, freelancerów, administratorów małych firm, sklepów internetowych oraz wszystkich osób, które chcą bezpiecznie uruchomić HTTPS i uniknąć najczęstszych błędów technicznych.
Czym jest certyfikat SSL i dlaczego jest ważny?
Certyfikat SSL to rozwiązanie, które pozwala szyfrować połączenie między użytkownikiem a serwerem strony internetowej. W praktyce oznacza to, że dane wpisywane w formularzach, panelach logowania czy koszyku zakupowym są lepiej chronione przed przechwyceniem przez osoby trzecie.
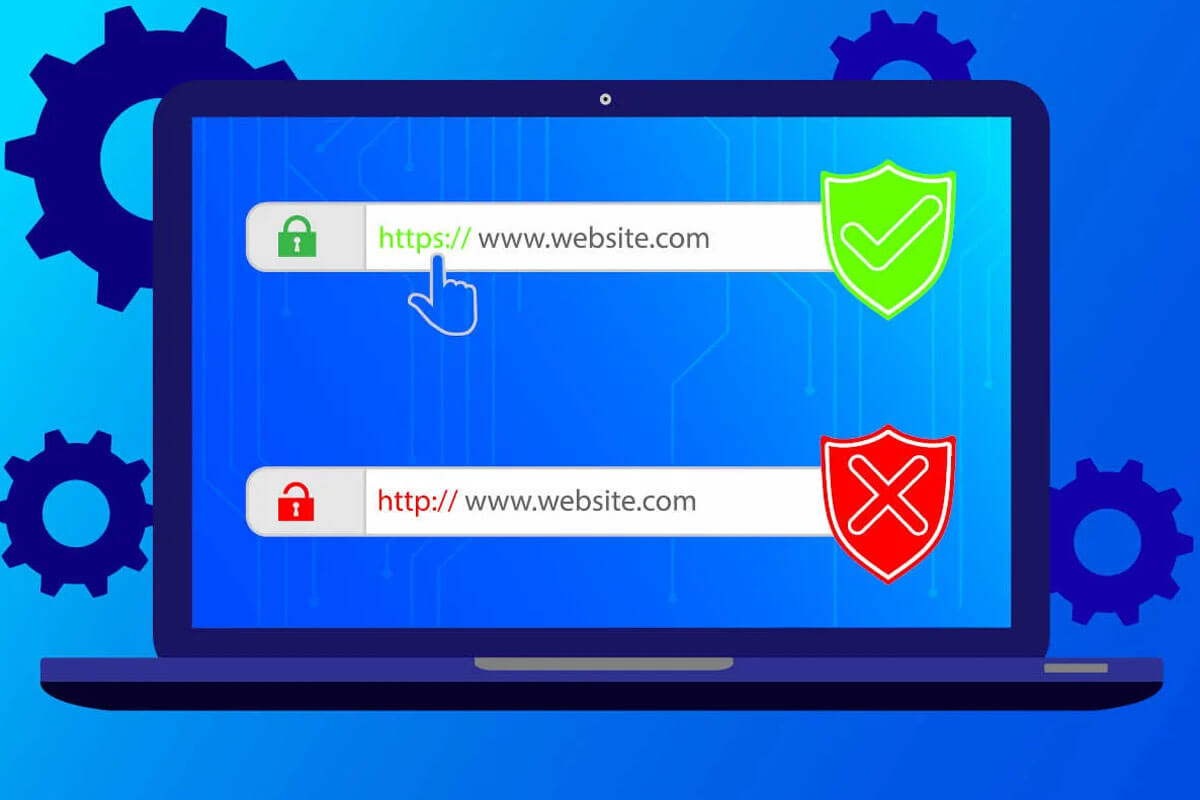
Dla użytkownika widocznym efektem działania SSL jest adres zaczynający się od https:// oraz ikona kłódki w przeglądarce. Brak certyfikatu może powodować komunikaty typu „strona niezabezpieczona”, co szybko obniża wiarygodność witryny.
SSL ma znaczenie nie tylko dla bezpieczeństwa. Wpływa również na odbiór marki, konwersję oraz SEO. Użytkownik, który widzi ostrzeżenie o braku bezpiecznego połączenia, może zrezygnować z kontaktu, zakupu lub pozostawienia swoich danych.
Warto pamiętać, że certyfikat SSL nie gwarantuje uczciwości właściciela strony. Chroni samo połączenie i przesyłanie danych, ale nie ocenia jakości usług, produktów ani intencji administratora witryny.
HTTP czy HTTPS, jaka jest różnica?
HTTP to protokół służący do przesyłania danych między przeglądarką a serwerem. Dzięki niemu użytkownik może otwierać strony, wysyłać formularze i pobierać treści. Problem polega na tym, że samo HTTP nie zapewnia szyfrowania.
HTTPS działa podobnie, ale wykorzystuje certyfikat SSL lub TLS. Dane przesyłane między stroną a użytkownikiem są zaszyfrowane, co utrudnia ich przechwycenie lub modyfikację. To szczególnie ważne przy logowaniu, płatnościach i formularzach kontaktowych.
Najważniejsze różnice wyglądają następująco:
| Element | HTTP | HTTPS |
|---|---|---|
| Szyfrowanie danych | Brak | Tak |
| Adres strony | http:// | https:// |
| Zaufanie użytkowników | Niższe | Wyższe |
| Ostrzeżenia w przeglądarce | Możliwe | Zwykle brak |
| Znaczenie dla SEO | Słabsze | Korzystniejsze |
| Bezpieczeństwo formularzy | Ograniczone | Znacznie lepsze |
Dziś HTTPS jest standardem dla stron firmowych, blogów, sklepów i serwisów usługowych. Nawet prosta witryna wizytówkowa powinna działać z certyfikatem SSL, ponieważ użytkownicy i wyszukiwarki oczekują bezpiecznego połączenia.
Darmowy czy płatny certyfikat SSL, co wybrać?
W większości przypadków darmowy certyfikat SSL będzie wystarczający. Najpopularniejszym rozwiązaniem jest Let’s Encrypt, który można aktywować bez opłat na wielu hostingach. Taki certyfikat dobrze sprawdza się na blogach, stronach firmowych, portalach informacyjnych i wielu sklepach internetowych.
Płatne certyfikaty mogą mieć sens wtedy, gdy firma potrzebuje rozszerzonej weryfikacji organizacji, dodatkowego wsparcia technicznego lub szczególnego poziomu zaufania. Dotyczy to zwłaszcza większych podmiotów, instytucji finansowych i organizacji, które przetwarzają bardzo wrażliwe dane.
Najczęściej spotykane typy certyfikatów:
- DV, czyli Domain Validation, potwierdza kontrolę nad domeną.
- OV, czyli Organization Validation, weryfikuje domenę oraz organizację.
- EV, czyli Extended Validation, obejmuje najbardziej szczegółową weryfikację.
- Wildcard SSL zabezpiecza domenę oraz jej subdomeny.
Dla typowej strony WordPress certyfikat DV od Let’s Encrypt jest praktycznym i rozsądnym wyborem. Najważniejsze, aby hosting obsługiwał automatyczne odnawianie certyfikatu, ponieważ część darmowych certyfikatów działa przez określony czas i musi być regularnie odnawiana.
Jak włączyć SSL na hostingu?
Pierwszym krokiem jest aktywacja certyfikatu na serwerze. W wielu nowoczesnych hostingach SSL jest uruchamiany automatycznie dla każdej domeny. Jeśli tak nie jest, certyfikat zwykle można włączyć samodzielnie w panelu administracyjnym.
W DirectAdmin należy wejść w ustawienia wybranej domeny, przejść do sekcji certyfikatów SSL i wybrać darmowy certyfikat Let’s Encrypt. Warto sprawdzić, czy domena oraz jej wersja z www są objęte certyfikatem. Po zapisaniu ustawień certyfikat powinien zostać wygenerowany.
W cPanelu konfiguracja zwykle znajduje się w sekcji bezpieczeństwa, najczęściej pod nazwą SSL/TLS Status. Po zaznaczeniu domeny można uruchomić automatyczne generowanie SSL. Gdy proces zakończy się poprawnie, obok domeny powinna pojawić się informacja o aktywnym certyfikacie.
Przed dalszą konfiguracją warto sprawdzić trzy rzeczy:
- czy certyfikat obejmuje właściwą domenę.
- czy działa także wariant z www lub bez www.
- czy hosting odnawia certyfikat automatycznie.
Jeżeli panel hostingu wygląda inaczej, najlepiej skorzystać z dokumentacji dostawcy albo poprosić support o aktywację SSL. To standardowa czynność administracyjna, z którą dobra firma hostingowa powinna pomóc bez problemu.
Jak wdrożyć SSL w WordPressie krok po kroku?
Po aktywacji certyfikatu na hostingu trzeba skonfigurować WordPressa. Sam certyfikat nie zawsze wystarczy, ponieważ strona może nadal korzystać ze starych adresów HTTP zapisanych w bazie danych, motywie, menu, obrazach lub linkach wewnętrznych.
Najpierw zaloguj się do panelu WordPressa i przejdź do ustawień ogólnych. W polach Adres WordPressa oraz Adres witryny zmień adresy z http:// na https://. Po zapisaniu zmian możesz zostać wylogowany, co jest normalne. Zaloguj się ponownie już przez adres HTTPS.
Następnie przejdź do ustawień bezpośrednich odnośników i kliknij zapisanie zmian. Ten prosty krok odświeża strukturę linków i zmniejsza ryzyko błędów 404 po zmianie protokołu.
Kolejny etap to podmiana adresów w bazie danych. Można użyć wtyczki Better Search Replace, wpisać stary adres z HTTP oraz nowy adres z HTTPS, a następnie wykonać zamianę w tabelach bazy. Przed tą operacją należy zrobić kopię zapasową strony.
Na końcu ustaw przekierowanie 301 z HTTP na HTTPS. Na serwerach Apache można dodać odpowiedni kod do pliku .htaccess:
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
</IfModule>
Dzięki temu użytkownik, który wpisze stary adres z HTTP, zostanie automatycznie przeniesiony na bezpieczną wersję HTTPS. To ważne również dla SEO, ponieważ wyszukiwarka otrzymuje jasny sygnał, która wersja adresu jest właściwa.
Czy warto użyć wtyczki Really Simple SSL?
Wtyczka Really Simple SSL jest popularnym sposobem na szybkie uruchomienie HTTPS w WordPressie. Po instalacji wykrywa certyfikat i pomaga wymusić bezpieczne połączenie. Dla początkujących użytkowników może być wygodnym rozwiązaniem, szczególnie gdy strona jest prosta.
Trzeba jednak pamiętać, że każda dodatkowa wtyczka może wpływać na szybkość i stabilność witryny. Wtyczka działająca stale na stronie nie zawsze jest najlepszym wyborem, jeśli ten sam efekt można osiągnąć ręczną konfiguracją adresów, bazy danych i przekierowań.
Najrozsądniejsze podejście zależy od sytuacji. Jeśli zależy Ci na szybkim wdrożeniu i nie czujesz się pewnie technicznie, wtyczka może pomóc. Jeśli jednak chcesz zadbać o wydajność i czystą konfigurację, lepszym wyborem będzie ręczne wdrożenie SSL.
Po użyciu wtyczki warto sprawdzić, czy strona działa poprawnie, czy nie pojawiają się błędy 404 oraz czy wszystkie podstrony otwierają się przez HTTPS. Dobrą praktyką jest również zapisanie ustawień bezpośrednich odnośników po aktywacji SSL.
Jak sprawdzić, czy SSL działa poprawnie?
Po wdrożeniu certyfikatu trzeba upewnić się, że strona rzeczywiście działa bezpiecznie. Najprostszy test to otwarcie witryny w przeglądarce i sprawdzenie, czy przy adresie widoczna jest kłódka oraz czy adres zaczyna się od https://.
Warto sprawdzić nie tylko stronę główną, ale też wpisy blogowe, podstrony ofertowe, formularze, koszyk, panel logowania i stronę kontaktową. Błędy często pojawiają się tylko w wybranych miejscach, szczególnie tam, gdzie w treści osadzono starsze obrazy lub skrypty.
Do dokładniejszej kontroli można wykorzystać narzędzia online, takie jak SSL Labs, SSL Checker lub podobne testery certyfikatów. Pokazują one ważność certyfikatu, poprawność konfiguracji, obsługiwane protokoły i potencjalne problemy techniczne.
Po stronie WordPressa warto zwrócić uwagę na:
- adresy obrazów i plików ładowanych z HTTP.
- przekierowania między wersją z www i bez www.
- działanie formularzy oraz płatności.
- poprawność mapy strony.
- brak pętli przekierowań.
Jeżeli przeglądarka nadal pokazuje ostrzeżenie, najczęściej problemem jest mixed content, czyli mieszana zawartość. Oznacza to, że główny adres działa przez HTTPS, ale część zasobów ładuje się nadal przez HTTP.
Co zrobić z błędem mixed content?
Mixed content to jeden z najczęstszych problemów po wdrożeniu SSL. Pojawia się wtedy, gdy strona jest otwierana przez HTTPS, ale niektóre elementy, na przykład obrazy, style, skrypty lub osadzone pliki, nadal mają adresy zaczynające się od HTTP.
Taki błąd może sprawić, że przeglądarka nie pokaże pełnej kłódki albo wyświetli komunikat o częściowo niezabezpieczonej stronie. Dla użytkownika wygląda to niepokojąco, a dla właściciela witryny oznacza konieczność poprawienia linków.
Najpierw należy podmienić stare adresy w bazie danych. Jeśli zostało to już wykonane, trzeba sprawdzić motyw, ustawienia buildera, widgety, menu, stopkę i niestandardowy kod dodany w panelu WordPressa. Właśnie tam często zostają ręcznie wpisane odwołania do HTTP.
Problem może też wynikać z zewnętrznych zasobów, takich jak skrypty, fonty lub obrazy ładowane z innych domen. W takim przypadku należy zmienić adres na HTTPS albo usunąć źródło, które nie obsługuje bezpiecznego połączenia.
Po każdej poprawce warto wyczyścić cache strony, cache wtyczki optymalizacyjnej oraz cache przeglądarki. Dopiero wtedy test pokaże aktualny stan witryny.
Jak HTTPS wpływa na SEO i Google Search Console?
HTTPS jest pozytywnym sygnałem dla wyszukiwarek, ale samo wdrożenie certyfikatu nie gwarantuje nagłego wzrostu pozycji. Największe znaczenie ma poprawna konfiguracja, brak błędów technicznych i konsekwentne przekierowanie wszystkich adresów na wersję HTTPS.
Po zmianie protokołu warto dodać wersję HTTPS do Google Search Console. Dla Google adres z HTTP i HTTPS może być traktowany jako inny wariant witryny, dlatego trzeba zadbać o właściwe monitorowanie indeksacji, błędów i mapy strony.
Należy również zaktualizować sitemapę, aby zawierała wyłącznie adresy HTTPS. Jeśli korzystasz z wtyczki SEO, takiej jak Rank Math, Yoast SEO lub podobnej, mapa strony zwykle zaktualizuje się automatycznie po zmianie adresu witryny.
Warto sprawdzić także Google Analytics, Google Ads, linki w profilach społecznościowych, stopki mailowe i wizytówkę Google Business Profile. Im szybciej wszystkie ważne miejsca będą prowadziły do HTTPS, tym mniejsze ryzyko bałaganu w danych i przekierowaniach.
Podsumowanie
Wdrożenie SSL w WordPressie jest jedną z najważniejszych czynności technicznych, które warto wykonać na każdej stronie internetowej. Certyfikat chroni przesyłane dane, zwiększa zaufanie użytkowników, eliminuje ostrzeżenia w przeglądarce i wspiera poprawną widoczność strony w Google. W większości przypadków wystarczy darmowy certyfikat Let’s Encrypt, pod warunkiem że hosting zapewnia jego automatyczne odnawianie.
Najważniejsze jest jednak nie samo włączenie certyfikatu, ale pełna konfiguracja witryny. Trzeba zmienić adresy w ustawieniach WordPressa, ustawić przekierowanie 301, zaktualizować bazę danych, sprawdzić mixed content i dodać wersję HTTPS do Google Search Console. Dzięki temu strona będzie działać stabilnie, bezpiecznie i zgodnie z oczekiwaniami użytkowników oraz wyszukiwarek.
FAQ – Najczęściej zadawane pytania
Czy certyfikat SSL jest potrzebny na każdej stronie?
Tak. SSL warto wdrożyć na każdej stronie, nawet jeśli nie jest to sklep internetowy. Chroni połączenie, zwiększa wiarygodność i pozwala uniknąć ostrzeżeń w przeglądarce.
Czy darmowy certyfikat SSL wystarczy do WordPressa?
Tak. Dla większości stron WordPress darmowy certyfikat Let’s Encrypt jest wystarczający. Ważne, aby był poprawnie skonfigurowany i automatycznie odnawiany.
Czy SSL poprawia pozycję strony w Google?
HTTPS jest jednym z pozytywnych sygnałów rankingowych, ale nie działa jak samodzielny sposób na wysokie pozycje. Największe znaczenie ma pełna jakość techniczna strony, treść i autorytet domeny.
Co oznacza błąd mixed content?
Mixed content oznacza, że strona działa przez HTTPS, ale część zasobów nadal ładuje się przez HTTP. Najczęściej dotyczy to obrazów, skryptów, stylów lub ręcznie wpisanych linków.
Czy trzeba robić kopię zapasową przed wdrożeniem SSL?
Tak. Kopia zapasowa jest szczególnie ważna przed zmianami w bazie danych, pliku .htaccess i ustawieniach WordPressa. Pozwala szybko przywrócić stronę, jeśli pojawi się błąd.
Czy można wdrożyć SSL tylko za pomocą wtyczki?
Można, ale nie zawsze jest to najlepsze rozwiązanie. Wtyczka jest wygodna, lecz ręczna konfiguracja zwykle daje większą kontrolę i może być korzystniejsza dla wydajności strony.
Dlaczego po włączeniu SSL strona nadal pokazuje HTTP?
Najczęściej brakuje przekierowania 301, adresy w WordPressie nie zostały zmienione albo w bazie danych nadal znajdują się stare linki HTTP. Trzeba sprawdzić konfigurację krok po kroku.
Czy po wdrożeniu HTTPS trzeba dodać stronę do Google Search Console?
Tak. Warto dodać wersję HTTPS, przesłać aktualną mapę strony i obserwować raporty indeksowania. Dzięki temu łatwiej wykryć ewentualne błędy po migracji.